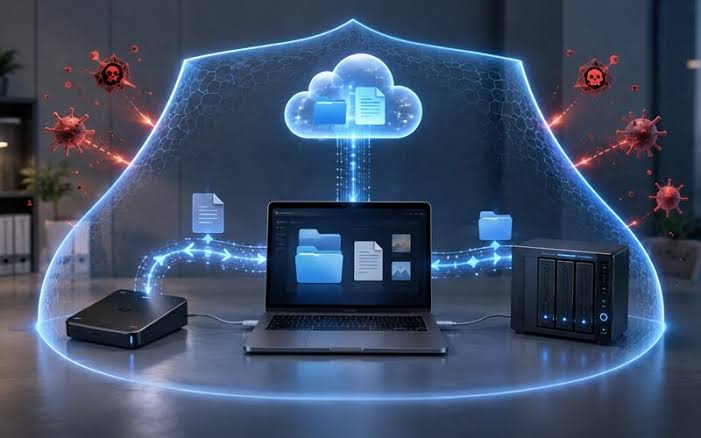
Dla biura rachunkowego dane nie są wyłącznie plikami zapisanymi na serwerze. To dokumentacja księgowa klientów, dane finansowe, informacje kadrowe, deklaracje, rozliczenia podatkowe, dane kontrahentów oraz historia działalności przedsiębiorstw. Ich utrata może oznaczać nie tylko kosztowne odtwarzanie systemów, lecz także przestój całego biura i problemy z terminową realizacją obowiązków wobec klientów.
W 2026 r. podejście do kopii zapasowych powinno uwzględniać fakt, że ransomware nie jest już wyłącznie scenariuszem polegającym na przypadkowym zaszyfrowaniu plików. Atakujący coraz częściej najpierw rozpoznają infrastrukturę, zdobywają uprawnienia, lokalizują backupy, a dopiero później uruchamiają szyfrowanie lub niszczenie danych. CERT Polska wskazuje, że podczas analizowanych incydentów operatorzy ransomware celowo wyszukiwali serwery kopii zapasowych i wirtualizatory.
O czym jest ten artykuł? Czytaj więcej…
- dlaczego cotygodniowy backup może tworzyć niebezpieczną lukę w danych,
- jak ransomware może zaatakować również kopie zapasowe,
- czym różni się zwykła kopia od backupu odpornego na atak,
- jak powinna wyglądać strategia 3-2-1 w biurze rachunkowym,
- dlaczego testowanie odtwarzania jest równie ważne jak samo wykonywanie kopii,
- jakie rozwiązania organizacyjne i techniczne warto wdrożyć w 2026 r.
Spis treści
- Backup raz w tygodniu? Ta luka może kosztować więcej, niż się wydaje
- Ransomware nie zatrzymuje się na serwerze. Szuka również kopii zapasowych
- 3-2-1 to dopiero punkt wyjścia do bezpiecznego backupu
- Backup musi być odporny na usunięcie i zaszyfrowanie
- Czy biuro rachunkowe potrzebuje backupu codziennie, czy częściej?
- Największy błąd? Backup istnieje, ale nikt nie sprawdza, czy działa
- Bezpieczeństwo serwera zaczyna się przed atakiem
Backup raz w tygodniu? Ta luka może kosztować więcej, niż się wydaje
Cotygodniowa kopia zapasowa może wyglądać rozsądnie z perspektywy kosztów i prostoty administracji. Problem pojawia się wtedy, gdy biuro rachunkowe musi odtworzyć dane po awarii lub cyberataku.
Jeżeli kopia wykonywana jest w niedzielę, a incydent nastąpi w piątek, potencjalna utrata obejmuje niemal cały tydzień pracy. W przypadku systemów księgowych może to oznaczać setki dokumentów, wprowadzone księgowania, dane płacowe, korespondencję czy zmiany w bazach klientów.
Dlatego częstotliwość backupu powinna wynikać nie z przyzwyczajenia, lecz z odpowiedzi na pytanie: ile danych biuro może realnie utracić, aby nadal funkcjonować?
- przy danych krytycznych sensowne może być wykonywanie kopii codziennie,
- w niektórych środowiskach uzasadnione są kopie wykonywane kilka razy dziennie,
- częstotliwość powinna odpowiadać wymaganiom ciągłości działania,
- sam harmonogram nie zapewnia ochrony przed ransomware.
Ransomware nie zatrzymuje się na serwerze. Szuka również kopii zapasowych
To jeden z najważniejszych powodów, dla których tradycyjny backup przestaje wystarczać. Atakujący, którzy uzyskają odpowiednie uprawnienia, mogą próbować dotrzeć nie tylko do danych produkcyjnych, ale również do infrastruktury odpowiedzialnej za ich odzyskanie.
CERT Polska zwraca uwagę, że w analizowanych przypadkach przestępcy lokalizowali serwery backupowe i wirtualizatory. W przypadku części urządzeń NAS zamiast szyfrowania danych dochodziło do reinicjalizacji przestrzeni dyskowej. Atakujący usuwali także migawki maszyn wirtualnych.
To zmienia sposób myślenia o backupie. Kopia znajdująca się na tym samym serwerze, w tej samej domenie administracyjnej i dostępna z tych samych kont może zostać zaatakowana razem z danymi produkcyjnymi.
- backup powinien być logicznie odseparowany,
- dostęp administracyjny do kopii powinien być ograniczony,
- warto stosować mechanizmy niemodyfikowalności danych,
- część kopii powinna znajdować się poza podstawowym środowiskiem,
- dostęp do infrastruktury backupowej powinien być chroniony wieloskładnikowo.
Skala zagrożenia pozostaje znacząca. Najnowszy raport ENISA Threat Landscape 2026 wskazuje ransomware jako najbardziej bezpośrednio oddziałujący rodzaj incydentu w krótkim terminie. W raporcie przeanalizowano zdarzenia z okresu od stycznia do grudnia 2025 r.
3-2-1 to dopiero punkt wyjścia do bezpiecznego backupu
Jedną z podstawowych zasad ochrony danych pozostaje reguła 3-2-1. CERT Polska wskazuje ją jako podstawową praktykę zarządzania kopiami bezpieczeństwa.
W uproszczeniu oznacza ona:
- 3 kopie danych – w tym dane produkcyjne i kopie zapasowe,
- 2 różne nośniki lub technologie przechowywania,
- 1 kopia w innej lokalizacji.
W środowisku biura rachunkowego warto jednak rozszerzyć tę koncepcję o dodatkowe zabezpieczenia. Sama liczba kopii nie gwarantuje bezpieczeństwa, jeżeli wszystkie można skasować jednym przejętym kontem administratora.
Dlatego współczesna strategia backupowa powinna uwzględniać również izolację, kontrolę dostępu oraz możliwość odtworzenia danych do momentu sprzed ataku.
Backup musi być odporny na usunięcie i zaszyfrowanie
W przypadku biura rachunkowego szczególnie istotne jest rozróżnienie między kopią dostępną a kopią bezpieczną. Jeżeli ransomware uzyska dostęp do systemu zarządzającego backupem, może próbować usunąć również kopie.
Jednym z kierunków zabezpieczenia jest stosowanie kopii niemodyfikowalnych, czyli takich, których nie można swobodnie zmienić lub usunąć przez określony czas. Przy odpowiedniej konfiguracji utrudnia to napastnikowi zniszczenie historii backupów.
CERT Polska wskazuje także na możliwość wykorzystania kopii przechowywanych offline lub w trybie WORM jako dodatkowego elementu odporności infrastruktury.
W praktyce biuro powinno więc rozważyć kilka warstw ochrony:
- backup operacyjny zapewniający szybkie odtworzenie,
- dodatkową kopię odseparowaną od podstawowej infrastruktury,
- kopię niemodyfikowalną lub offline,
- ograniczenie uprawnień do systemu backupowego,
- wieloskładnikowe uwierzytelnianie,
- monitoring nieudanych i nietypowych operacji.
Czy biuro rachunkowe potrzebuje backupu codziennie, czy częściej?
Nie istnieje jedna częstotliwość odpowiednia dla każdego biura. Inaczej wygląda sytuacja niewielkiego podmiotu, który przetwarza kilkanaście dokumentów dziennie, a inaczej biura obsługującego setki przedsiębiorców, prowadzącego również kadry i płace.
Kluczowe są dwa parametry: RPO oraz RTO. RPO określa, jaką ilość danych można zaakceptować jako potencjalnie utraconą. RTO mówi natomiast, jak szybko system powinien zostać przywrócony do działania.
Przykładowo:
- RPO wynoszące 24 godziny oznacza możliwość utraty maksymalnie około jednego dnia pracy,
- RPO wynoszące kilka godzin wymaga znacznie częstszych kopii,
- krótkie RTO wymaga przygotowania procedur szybkiego odtwarzania,
- systemy krytyczne powinny być objęte bardziej rygorystycznym harmonogramem.
W praktyce backup raz w tygodniu często oznacza RPO liczone w dniach. Dla danych księgowych może być to poziom trudny do zaakceptowania.
Największy błąd? Backup istnieje, ale nikt nie sprawdza, czy działa
Sam komunikat „kopia zapasowa wykonana poprawnie” nie oznacza jeszcze, że firma jest gotowa na awarię. Backup może być uszkodzony, niekompletny albo nieprzydatny do odtworzenia konkretnej bazy.
Dlatego konieczne jest okresowe przeprowadzanie testów odtworzeniowych. Trzeba sprawdzić nie tylko, czy plik można odzyskać, ale czy aplikacja księgowa, baza danych i powiązane dokumenty rzeczywiście uruchomią się w środowisku awaryjnym.
Warto również dokumentować wyniki takich testów:
- kiedy wykonano próbne odtworzenie,
- jakie dane zostały odzyskane,
- ile trwała operacja,
- czy wystąpiły błędy,
- kto odpowiada za proces,
- kiedy test powinien zostać powtórzony.
To właśnie test odtwarzania odpowiada na najważniejsze pytanie: czy backup jest rzeczywiście kopią bezpieczeństwa, czy tylko kopią plików?
Bezpieczeństwo serwera zaczyna się przed atakiem
Backup jest ostatnią linią obrony, a nie zamiennikiem cyberbezpieczeństwa. Biuro rachunkowe powinno równolegle ograniczać prawdopodobieństwo skutecznego ataku.
Znaczenie mają między innymi aktualizacje systemów, segmentacja sieci, ochrona endpointów, wieloskładnikowe uwierzytelnianie, ograniczenie uprawnień administratorów oraz odpowiednia retencja logów. CERT Polska wskazuje, że w analizowanych incydentach ataki często trwały przez tygodnie, a przestępcy wykorzystywali legalne narzędzia dostępne w systemach.
W 2026 r. bezpieczeństwo serwera księgowego należy więc traktować jako proces obejmujący zarówno prewencję, wykrywanie, reagowanie, jak i odtwarzanie.
Dla biura rachunkowego pytanie nie powinno już brzmieć: „Czy mamy backup?”. Powinno brzmieć: „Czy po ransomware będziemy w stanie bezpiecznie i szybko odzyskać dane?” Cotygodniowa kopia może być jednym z elementów tej strategii, ale w przypadku krytycznych danych księgowych sama w sobie nie stanowi wystarczającego mechanizmu ciągłości działania.
Dodaj komentarz